

Veeam: Cinco recomendaciones para proteger el backup antes de que sea demasiado tarde
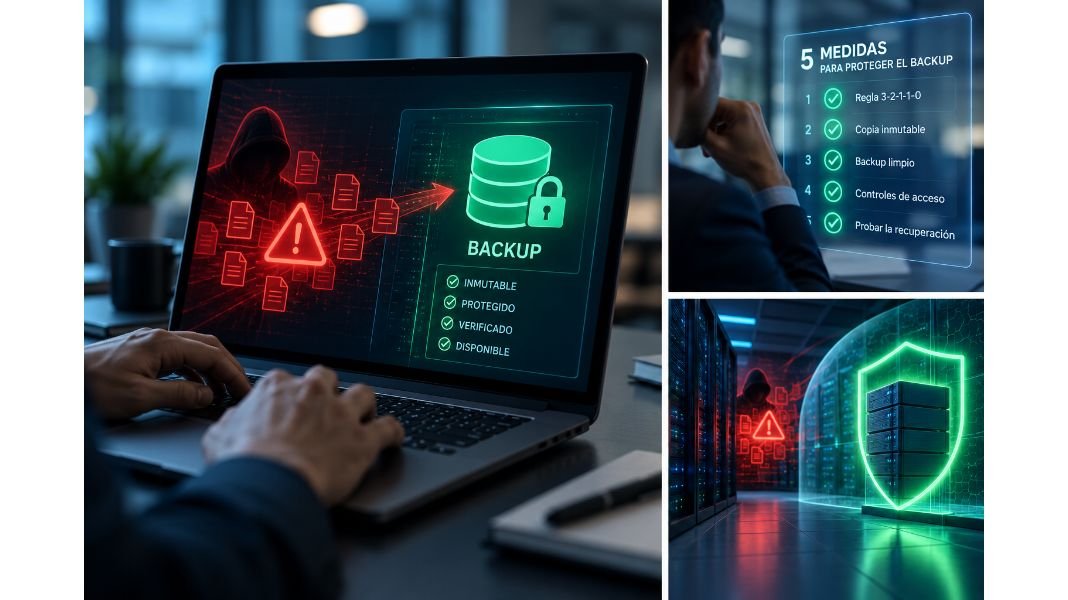
- El 90% de los responsables de seguridad confía en poder recuperarse dentro de sus tiempos previstos, pero solo el 28% de las organizaciones afectadas por ransomware logró restaurar completamente sus datos. Veeam plantea cinco prácticas para proteger las copias de seguridad y comprobar que realmente podrán utilizarse después de un ataque.
Tener una copia de seguridad ya no es suficiente. Los ataques de ransomware buscan comprometer no solo los sistemas productivos, sino también los mecanismos que permitirían a una empresa volver a operar. La diferencia está entre tener un backup y demostrar que puede recuperarse.
Por ello, Veeam recomienda reforzar la estrategia de protección de datos con medidas que reduzcan las posibilidades de manipulación y permitan comprobar la recuperación antes de que ocurra una emergencia.
Cinco medidas para proteger el backup
- Aplicar la regla 3-2-1-1-0. Mantener tres copias de los datos, en dos tipos diferentes de medios, una fuera de las instalaciones, una adicional inmutable, aislada u offline y comprobar que existan cero errores de recuperación.
- Mantener al menos una copia inmutable. La inmutabilidad impide que un backup pueda ser modificado o eliminado durante un periodo definido, incluso si el atacante consigue comprometer credenciales o parte de la infraestructura.
- Comprobar que el backup esté limpio antes de restaurarlo. Veeam recomienda verificar regularmente la integridad de las copias y analizarlas en busca de malware para evitar que una restauración vuelva a introducir la amenaza en producción.
- Limitar quién puede modificar la infraestructura de respaldo. Controles Zero Trust, acceso basado en roles y aprobaciones de doble verificación ayudan a reducir la posibilidad de que una credencial comprometida permita alterar o eliminar las copias.
- Practicar la recuperación antes de necesitarla. Los procedimientos deben probarse periódicamente, establecer qué sistemas deben recuperarse primero y validar que los puntos de restauración funcionen dentro de los tiempos que requiere el negocio.
“Una empresa no debería descubrir durante un ataque que su backup no puede recuperarse. El objetivo es probar previamente que la copia está protegida, limpia y que los sistemas críticos pueden volver a operar dentro del tiempo que necesita el negocio”, explica Enrique Solari, Director de Desarrollo de Negocios de DIMA Perú.
En este escenario, Veeam Data Platform integra backups inmutables, detección de amenazas, validación de puntos de restauración limpios, controles de acceso y recuperación orquestada para ayudar a las organizaciones a proteger y comprobar su capacidad de recuperación.
La recomendación final es sencilla: el backup no debería considerarse seguro hasta que la empresa haya demostrado que puede recuperarlo.